Alianza México CiberSeguro -
Capítulo Quintana Roo.
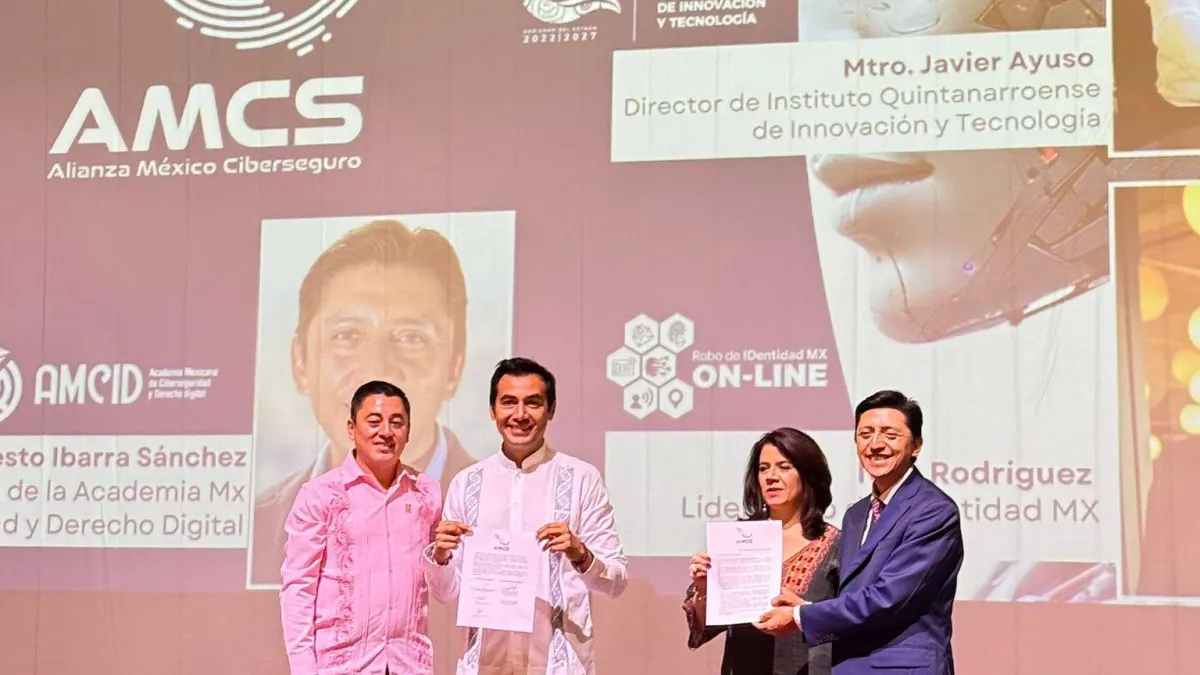
"Satisfacer las necesidades de la industria digital en Quintana Roo a través de la innovación tecnológica y Ciberseguridad". Promover la transferencia de conocimiento y datos para mejorar la calidad, eficiencia y competitividad, beneficiando a ciudadanos y empresas, prestadores de servicios y a los tres sectores involucrados."
Estrategia
Nuestro objetivo es establecer un ecosistema de innovación en Quintana Roo y sobre todo en el sector turístico mexicano, comenzando por la creación de la Alianza por la Ciberseguridad Capitulo Quintana Roo, que congregue a empresas, academia y gobierno.
Meta
Promover la igualdad de oportunidades digitales y la ciberseguridad para todos los prestadores de servicios para todo los que viven, trabajan y estan relacionado a turismo y creación de nuevos negocios en Quintana Roo a través de la estandarización de procesos digitales y capacitación.
Plan Estratégico de Transformación Digital Cibersegura en Quintana Roo
En el marco del Plan Nacional de Transformación Digital y la Alianza México CiberSeguro, hemos desarrollado un plan estratégico focalizado en las industrias mas atacadas en Quintana Roo, en colaboración con instituciones educativas, gobiernos y el sector privado. Este plan contempla ocho líneas de acción principales:
Integración de Sistemas y Plataformas:
. Diseño e implementación de soluciones tecnológicas que permitan la interoperabilidad entre los sistemas de información de los tres niveles de gobierno y el sector privado, facilitando el intercambio de datos y la prestación de servicios ciberseguros.

Alianza México CiberSeguro Capítulo Quintana Roo:
. Establecimiento de un ecosistema de innovación en colaboración con el IQIT, SEDE, CVDR del IPN Cancún, AMCID, RIDMX y el sector empresarial. Este ecosistema fomentará la homologación de estándares digitales a nivel nacional, impulsando la transformación digital cibersegura de todos los sectores y en esecial de los prestadores de servicios turísticos y atendiendo las necesidades de los turistas.

Desarrollo de Capacidades:
. Implementación de un Diplomado en Transformación Digital Cibersegura para el Turismo en conjunto con el Robo de IDentidad MX y el Instituto Politécnico Nacional. Esta iniciativa busca certificar a profesionales del sector, dotándolos de las herramientas necesarias para enfrentar los desafíos del nuevo entorno digital.

Fortalecimiento del Ecosistema Tecnológico:
. A través la Alianza México CiberSeguro, se establecerán alianzas estratégicas con más de 20 empresas líderes en tecnología, promoviendo la inversión, la creación de empleos especializados y el desarrollo de soluciones innovadoras para el sector turístico.

Diagnóstico y Reducción de la Brecha Digital:
. En colaboración con la Alianza México CiberSeguro, el ecosistema de RIDMX y el IPN, se realizará un diagnóstico detallado de la brecha en ciberseguridad en el Estado y que incluya el sector turístico, identificando las necesidades específicas y diseñando proyectos para mejorar la ciberseguridad y prevención de fraudes.

Ciberseguridad, Prevención del Fraude y Protección de la Identidad:
. Desarrollo de una plataforma tecnológica en conjunto con la Alianza México CiberSeguro y Robo de IDentidad MX para prevenir fraudes y garantizar la identidad digital cibersegura de los ciudadanos y empresarios (CUIC).

Establecimiento de una Identidad Digital Única:
. Promoción de la creación de una identidad digital única para el ciudadano, facilitando la interoperabilidad entre los diferentes actores y mejorando la ciberseguridad de las transacciones.

Fortalecimiento del Marco Legal:
. Colaboración con expertos legales para revisar y actualizar los acuerdos y convenios existentes, asegurando un marco legal sólido para la colaboración y la interoperabilidad entre los diferentes actores del sector.
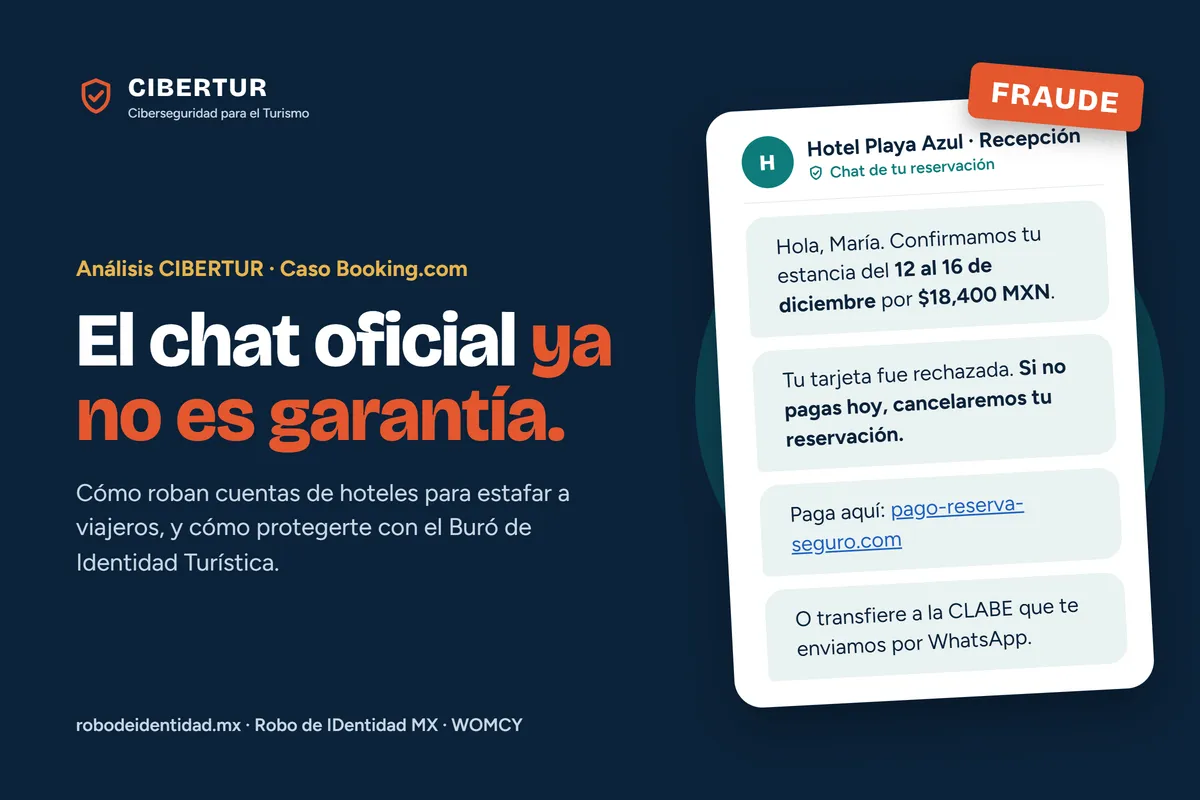
El chat oficial ya no es garantía: lo que el caso Booking.com enseña al turismo de Quintana Roo
La Comisión Europea investiga a Booking.com por fraudes, anuncios falsos y fallas en la protección de datos. El caso demuestra que el eslabón más débil del turismo digital es la cuenta del hotel, y que la defensa empieza por verificar.
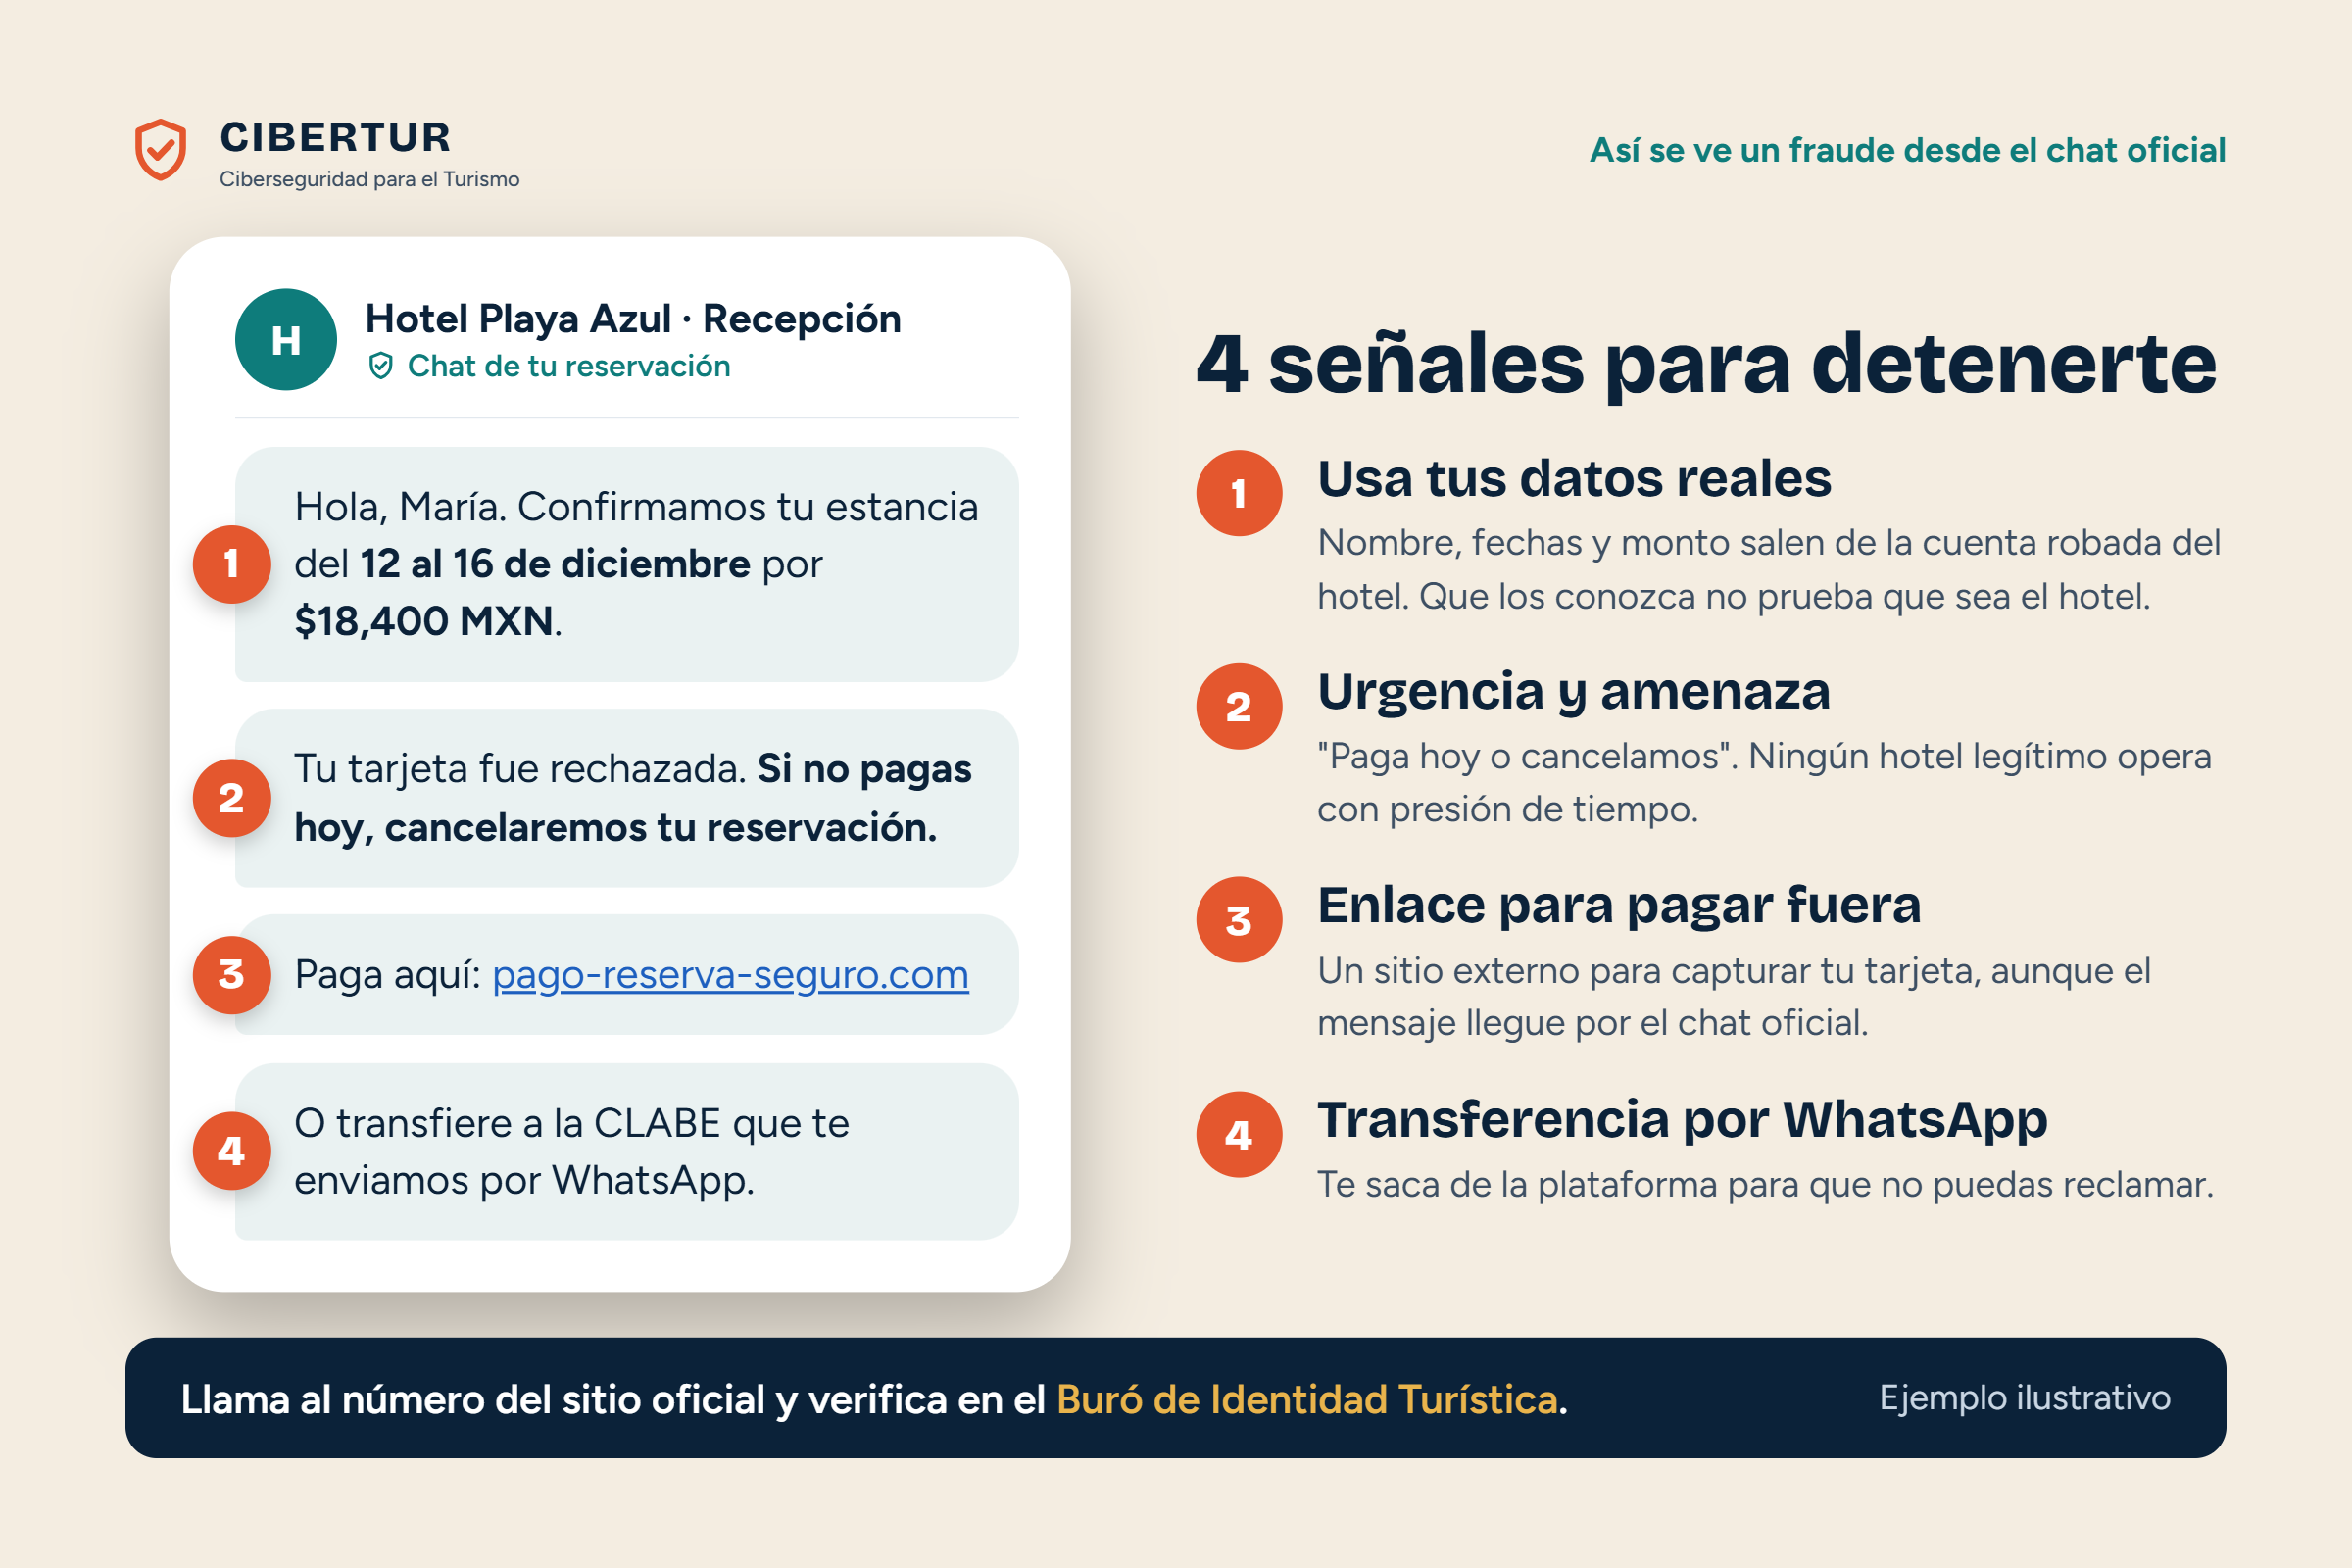
Imagina que faltan diez días para tus vacaciones en Cancún. Te llega un mensaje por el chat de la plataforma donde reservaste. Sabe tu nombre, tus fechas y cuánto pagaste. Te dice que hubo un problema con tu tarjeta y que, si no transfieres el total hoy, tu reservación se cancela.
Todo parece legítimo, porque el mensaje viene del canal oficial. Pero quien escribe no es el hotel.
Este es el tipo de fraude que hoy está en el centro de una investigación formal de la Comisión Europea contra Booking.com, una de las plataformas de reservación más usadas del mundo, según el periódico el País. El caso es europeo, pero el riesgo es exactamente el mismo para quien viaja a Quintana Roo o tiene un negocio turístico aquí.
Cómo opera el fraude
Los delincuentes casi nunca atacan los servidores de la plataforma. Atacan algo mucho más accesible: la cuenta del hotel.
Roban la contraseña del hotel. Envían al personal correos que simulan ser soporte técnico de la plataforma o un huésped con una queja. Un clic en el enlace o en el archivo adjunto basta para que el delincuente entre a la extranet.
Usan datos reales para ganar tu confianza. Desde dentro ven nombres, fechas, montos e itinerarios. Con esa información escriben por el chat oficial, el correo o WhatsApp, y su mensaje resulta muy difícil de distinguir de uno legítimo.
Presionan con urgencia. El patrón se repite: "paga hoy o cancelamos". La prisa es la herramienta principal del fraude.
Publican propiedades que no existen. Hay redes que anuncian alojamientos fantasma y cobran por adelantado a muchos viajeros a la vez.
Se apoyan en la inteligencia artificial. Sitios falsos y correos que imitan a la perfección la imagen de la plataforma, escritos sin errores y en cualquier idioma.
Por qué el hotel es el eslabón más débil
Cuando un delincuente toma la cuenta de un hotel, obtiene mucho más que una reservación: nombres, teléfonos, correos, itinerarios y, a veces, datos de pasaportes y tarjetas. El daño se multiplica en dos direcciones.
El viajero es víctima dos veces. Pierde su dinero y, además, sus datos quedan expuestos para futuros intentos de fraude o robo de identidad.
El hotel pierde su reputación. El mensaje salió de su canal oficial, así que el cliente lo culpa a él, aunque también sea víctima.
No es un problema nuevo. Ya en 2024 Booking.com informó que los ataques de phishing habían crecido entre 500% y 900% en un año y medio, y lo atribuyó al uso de inteligencia artificial generativa. Lo nuevo es que ahora una autoridad investiga formalmente a la plataforma.
Qué significa para Quintana Roo
Quintana Roo es uno de los destinos más importantes del mundo, y buena parte de sus hoteles boutique, rentas vacacionales y agencias depende de plataformas como Booking, Airbnb o Expedia. Cada una de esas cuentas es una puerta de entrada. Lo que hoy se investiga en Europa es una alerta para nuestro destino antes de la temporada alta.
Si vas a viajar
Si te piden pagar con urgencia bajo amenaza de cancelación, detente. Ningún hotel ni plataforma legítima opera así.
No ingreses datos de tu tarjeta en enlaces que te envíen por chat, aunque el chat sea el de la plataforma.
Llama al hotel al número de su sitio oficial, no al que aparece en el mensaje.
Verifica al negocio en el Buró de Identidad Turística antes de pagar cualquier cosa fuera de la plataforma.
Si tienes un negocio turístico
Activa la autenticación en dos pasos en cada computadora y cuenta con acceso a la extranet de las plataformas.
Capacita a recepción y a revenue para no abrir enlaces ni archivos de supuesto "soporte técnico" o de huéspedes con quejas sin confirmarlos antes.
Avisa a tus huéspedes en cada confirmación: "Nunca te pediremos pagos urgentes por chat ni por WhatsApp".
Registra tu negocio en el Buró de Identidad Turística para que tus clientes puedan comprobar que eres tú.
El Buró de Identidad Turística
En Robo de IDentidad MX creamos el Buró de Identidad Turística para que viajeros y negocios se protejan. La idea es sencilla: si la confianza ya no se puede dar por hecho, tiene que poder verificarse.
Para el viajero: consulta si el hotel, la agencia, el tour o el número que te contactó corresponde realmente a quien dice ser.
Para el negocio: registra tus canales oficiales para que tus clientes te verifiquen y para defender tu reputación frente a perfiles y mensajes falsos.
Verifica o registra tu negocio: https://bitturismo.org/es#buscador
El caso Booking.com deja una lección clara: el chat oficial ya no es garantía. La verificación sí.
¿Fuiste víctima o detectaste un intento de fraude? Emergencias: 911. Denuncia anónima: 089. Reporta el fraude digital a la Policía Cibernética de Quintana Roo y avisa de inmediato a tu banco y a la plataforma.
CIBERTUR — Ciberseguridad para el Turismo. Una iniciativa de Robo de IDentidad MX y WOMCY.
© 2025 ROBO DE IDENTIDAD ACADEMY.